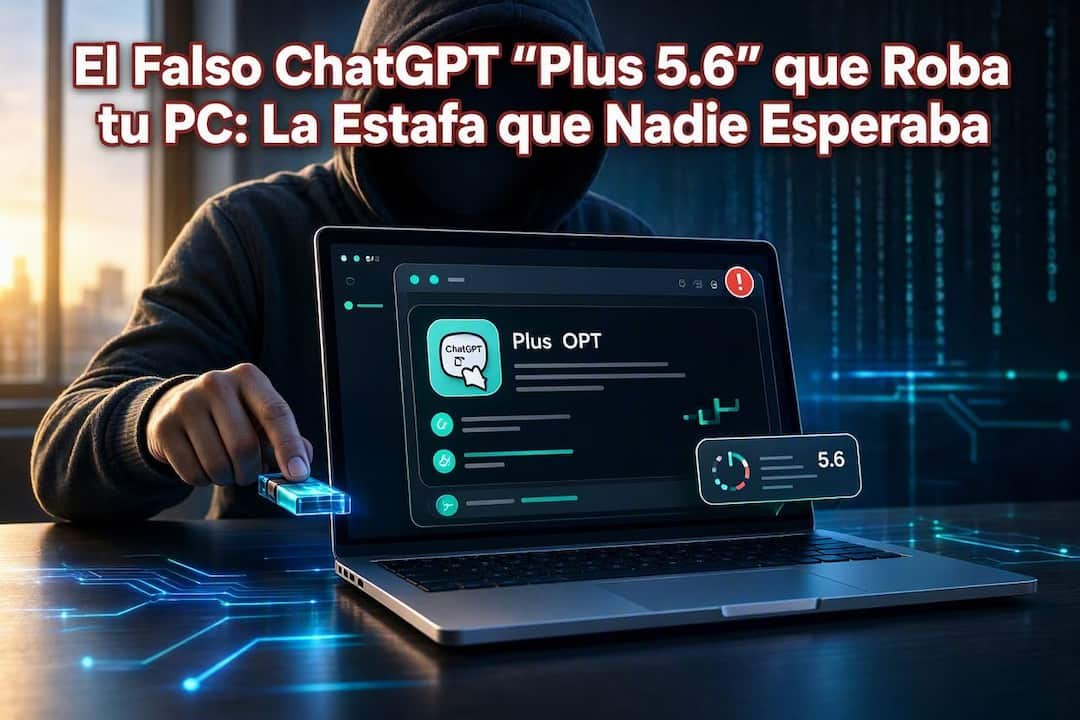
La confianza es el activo más valioso de cualquier plataforma digital, y también el más peligroso cuando cae en manos equivocadas. Una nueva campaña de ciberdelincuencia ha convertido a ChatGPT en el señuelo perfecto: un Custom GPT falso llamado «Plus 5.6», alojado en el dominio oficial de OpenAI (chatgpt.com), está siendo utilizado para engañar a usuarios y tomar el control remoto de sus ordenadores Windows .
Lo que hace a esta campaña especialmente peligrosa no es la sofisticación de su código, sino su explotación de la confianza institucional. La barra de direcciones muestra una URL perfectamente legítima. El bot aparece como un modelo más de OpenAI. Y la trampa final se esconde detrás de una pantalla que imita una verificación de seguridad rutinaria de Cloudflare. Ninguna de las señales habituales de phishing salta a la vista.
La Trampa en Dos Fases: Del Anuncio a la Infección
El recorrido de la víctima está diseñado con precisión quirúrgica para superar todas las barreras de desconfianza.
Fase 1: El Anuncio Patrocinado en Google
La puerta de entrada es un anuncio patrocinado en Google. Al buscar «ChatGPT», algunas víctimas han encontrado el enlace fraudulento posicionado como resultado patrocinado, por encima incluso de los resultados orgánicos de OpenAI . Basta un clic para aterrizar en el dominio real de ChatGPT.
Fase 2: El Custom GPT «Plus 5.6»
Una vez dentro, el usuario se encuentra con «Plus 5.6», un Custom GPT creado por los atacantes. La función Custom GPT permite a cualquier usuario crear asistentes personalizados dentro de la plataforma, y al alojarse en chatgpt.com, el bot hereda la apariencia de legitimidad del dominio oficial .
El bot tiene un guion único: independientemente de lo que se le pregunte, siempre responde con el mismo mensaje. Informa de supuestos «problemas de disponibilidad en el servicio» y ofrece, como solución, un «dominio de respaldo» al que acceder .
Fase 3: La Falsa Verificación de Cloudflare
El enlace del «dominio de respaldo» lleva a una página alojada en Google Sites, diseñada para imitar una comprobación de seguridad de Cloudflare. La página muestra el típico mensaje de «Verifica que eres humano» y, tras unos segundos de espera, presenta una instrucción: copiar un comando y pegarlo en la terminal de Windows .
La Técnica ClickFix: El Comando que Abre la Puerta
La pantalla de verificación no explota ningún fallo de software. Utiliza una técnica conocida como ClickFix, que consiste en convencer a la víctima de que sea ella misma quien ejecute el código malicioso .
El sitio pide copiar un comando y pegarlo en la terminal de Windows, presentándolo como un paso rutinario de comprobación de seguridad. En cuanto se ejecuta esa instrucción, se activa una cadena de descargas oculta de ocho etapas que termina instalando un troyano de acceso remoto (RAT) .
Este RAT, denominado internamente «@input», otorga a los atacantes un control casi total sobre el equipo infectado:
-
Ver la pantalla en tiempo real y operar el dispositivo de forma remota .
-
Activar la cámara web y el micrófono para espiar al usuario .
-
Grabar el audio del sistema .
-
Buscar archivos en todo el sistema, incluyendo el contenido de documentos .
-
Instalar más software malicioso sin que la víctima lo note .
No hace falta ninguna vulnerabilidad previa ni un fallo de Windows: todo depende de que sea la propia víctima quien pegue y ejecute el comando .
La Cadena de Infección: Ocho Etapas de Evasión
El análisis técnico de Huntress revela una sofisticación que va mucho más allá de un simple script malicioso. La cadena de infección utiliza DLL sideloading —una técnica que hace que un ejecutable legítimo cargue una biblioteca maliciosa— a través de aplicaciones firmadas por Canon .
El proceso comienza con un comando de PowerShell que descarga un instalador MSI. Este MSI utiliza un ejecutable legítimo firmado por Canon (COTFileReadApp.exe) para cargar una DLL maliciosa. Esa DLL extrae un loader cifrado escondido dentro de un archivo WAV que, a primera vista, parece un archivo de audio normal .
El loader, ya en memoria, busca un archivo llamado monitor.raw, descrito por Huntress como «un sistema de archivos cifrado casero» con 315 carpetas y 806 archivos . Dentro de ese archivo se encuentra el RAT final y un script de persistencia que crea una clave de registro Run y una tarea programada bajo el nombre «Canon Configuration Reader» .
El malware también incluye verificaciones anti-máquina virtual para detectar si está siendo analizado en un entorno de seguridad, y utiliza DNS-over-HTTPS a través de Cloudflare, Google y Quad9 para comunicarse con su servidor de mando y control, camuflando el tráfico malicioso dentro de consultas HTTPS normales .
La Respuesta de OpenAI: Una Carrera Contra el Tiempo
Los investigadores de Huntress notificaron a OpenAI sobre el Custom GPT malicioso. OpenAI eliminó el bot «Plus 5.6» el 25 de septiembre . Sin embargo, la victoria fue efímera. Dos días después, los investigadores localizaron otro modelo vinculado a la misma campaña .
La rapidez con la que reaparece confirma lo sencillo que resulta volver a montar la trampa en cuanto la plataforma retira una versión. Los atacantes también modificaron su técnica: la segunda versión utilizaba un ejecutable firmado por Stardock en lugar de Canon, y escondía el loader en un paquete NuGet en lugar de un archivo WAV .
Huntress ha documentado al menos 40 incidentes relacionados con la página de Google Sites utilizada en esta campaña, aunque solo dos infecciones confirmadas se originaron directamente a través del Custom GPT malicioso .
Implicaciones para Latinoamérica: La Confianza como Vector de Ataque
Para los usuarios y empresas de Latinoamérica, este caso tiene una relevancia particular. La región es un mercado en crecimiento para las herramientas de IA, y la confianza en las marcas tecnológicas globales es alta. Los atacantes lo saben y explotan esa confianza de forma sistemática.
La lección más importante es que ni el dominio ni el buscador son garantía de seguridad. Un resultado patrocinado en Google no es una validación de legitimidad, y una URL que comienza con «chatgpt.com« puede albergar contenido malicioso creado por terceros .
PREGUNTAS FRECUENTES sobre la estafa del falso ChatGPT «Plus 5.6»
¿Qué es un Custom GPT y por qué es peligroso?
Un Custom GPT es una versión personalizada de ChatGPT que cualquier usuario puede crear con instrucciones específicas. Al alojarse en el dominio oficial de ChatGPT, hereda la apariencia de legitimidad de OpenAI, lo que lo convierte en un vector ideal para engañar a usuarios desprevenidos .
¿Cómo puedo saber si una página me está pidiendo ejecutar un comando malicioso?
La señal de alarma más clara es precisamente esa: ninguna comprobación de seguridad legítima, ni de Cloudflare ni de ningún otro proveedor, pide copiar y pegar comandos en la terminal de Windows. Si una página lo solicita, lo más seguro es cerrarla sin ejecutar nada, por mucho que el aviso mencione urgencia o problemas de disponibilidad .
¿Los anuncios patrocinados de Google son seguros?
No necesariamente. Los ciberdelincuentes pagan por posicionar sus enlaces fraudulentos como anuncios, y estos pueden aparecer por encima de los resultados orgánicos oficiales. Que un enlace aparezca primero no significa que sea legítimo .
¿Qué pasa si ya ejecuté el comando?
Si ejecutaste el comando, es posible que un RAT esté activo en tu sistema. Debes desconectar el equipo de internet inmediatamente, ejecutar un análisis completo con un antivirus actualizado y, si es posible, formatear el disco duro y reinstalar Windows. Dado que el malware crea persistencia a través de claves de registro y tareas programadas, eliminarlo manualmente puede ser complejo .
¿OpenAI ha hecho algo para prevenir esto?
OpenAI eliminó el primer Custom GPT malicioso el 25 de septiembre, pero los atacantes crearon otro dos días después. La compañía ha anunciado que planea descontinuar el soporte para Custom GPT en diciembre de 2026 . Esto podría reducir la superficie de ataque, pero no elimina el problema de fondo: los atacantes seguirán buscando nuevas formas de explotar la confianza en las plataformas de IA.
Recuerde que…
La campaña del falso ChatGPT «Plus 5.6» no es un caso aislado de ciberdelincuencia, sino un síntoma de un problema más profundo: la confianza que depositamos en las marcas tecnológicas está siendo sistemáticamente explotada. Los atacantes han entendido que no necesitan hackear a OpenAI; les basta con usar sus propias herramientas para crear un señuelo perfecto. La defensa no está en desconfiar de ChatGPT, sino en cuestionar cualquier página que te pida ejecutar comandos en tu ordenador. Ninguna verificación de seguridad legítima lo hace. Si algo te pide pegar un comando en la terminal, es un ataque.
Para seguir explorando los desafíos de la seguridad digital y cómo protegerte en un entorno cada vez más complejo, te invitamos a visitar FernandoJuca.com y a suscribirte al canal de YouTube de youtube.com/FernandoJucamaldonado.