La escena es tan cotidiana que nadie la nota. Abres una aplicación de idiomas, revisas el clima, hojeas una noticia. Mientras lees o juegas, un anuncio aparece y desaparece en la pantalla. No lo tocas. Ni siquiera lo miras. Pero en ese instante, sin que hayas hecho nada más que estar ahí, tu teléfono puede haber quedado infectado con un software espía de nivel militar.
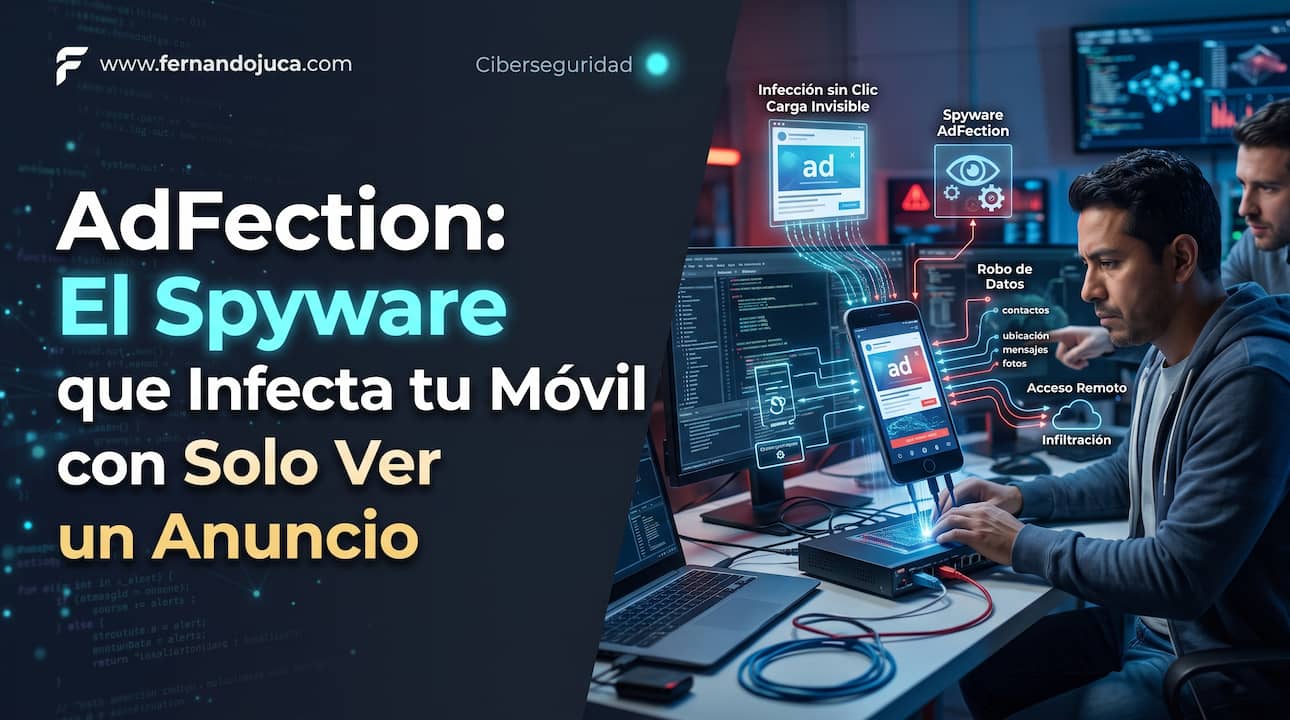
Esto no es una hipótesis ni una demostración de laboratorio. Es lo que investigadores del Citizen Lab de la Universidad de Toronto han documentado en el mundo real, en la primera evidencia técnica pública de una campaña de spyware mercenario distribuido a través de publicidad dirigida. La han llamado AdFection .
¿Qué es AdFection y por qué es diferente?
La mayoría de los ataques de spyware requieren algún tipo de interacción: abrir un enlace malicioso, descargar un archivo adjunto, hacer clic en una ventana emergente. Los ataques de clic cero (zero-click) eliminan esa necesidad, aprovechando vulnerabilidades en aplicaciones de mensajería o sistemas operativos para infectar el dispositivo sin que la víctima haga absolutamente nada .
AdFection lleva esto un paso más allá. No necesita una vulnerabilidad específica en una app de mensajería. Solo necesita que el usuario vea un anuncio. La publicidad digital, con su infraestructura de subastas en tiempo real y perfilado masivo, se convierte así en un vector de infección perfecto .
Citizen Lab describe AdFection como la convergencia de dos industrias mal reguladas: la publicidad dirigida y el spyware mercenario. “Es una receta para el desastre”, señala Ron Deibert, director de Citizen Lab. “Es espionaje global a escala masiva” .
Cómo Funciona el Ataque, Paso a Paso
El mecanismo, aunque técnicamente complejo, se puede entender en tres fases :
1. Selección y Perfilado Masivo. Una empresa llamada Discover-Tech, con sede en Israel, operaba una plataforma publicitaria llamada Controlium. A través de las subastas en tiempo real (RTB) de la publicidad digital, Discover-Tech recopilaba datos sobre millones de usuarios: su dirección IP, identificador de publicidad móvil, tipo de dispositivo y ubicación. Con esa información, construía perfiles detallados .
2. El Anuncio como Caballo de Troya. Cuando un usuario objetivo visitaba una app o web que mostraba anuncios, Discover-Tech pujaba en la subasta y colocaba su anuncio. Pero el anuncio no contenía el código malicioso. Contenía un script de JavaScript que ejecutaba una verificación: si el dispositivo coincidía con un perfil objetivo, el script redirigía el dispositivo a un servidor de validación controlado por Discover-Tech .
3. La Infección Silenciosa. Si el dispositivo pasaba la validación, el servidor lo redirigía a la infraestructura de Candiru, una empresa israelí de spyware sancionada por Estados Unidos en 2021 . Allí, se intentaba explotar vulnerabilidades del navegador o del sistema para instalar el spyware. Todo esto ocurría en milisegundos, mientras el anuncio se renderizaba. La víctima no veía nada inusual. En muchos casos, ni siquiera veía el anuncio .
Candiru: El Spyware Detrás del Ataque
Candiru no es un actor menor. Fue sancionada por el Departamento de Comercio de Estados Unidos en 2021 por desarrollar y vender spyware a gobiernos extranjeros para “maliciosamente atacar a funcionarios gubernamentales, periodistas, empresarios, activistas, académicos y trabajadores de embajadas” .
Tras las sanciones, Candiru fue rebautizada como Integrity Labs tras ser adquirida por la firma de inversión estadounidense Integrity Partners . Su spyware, conocido como DevilsTongue, tiene capacidades devastadoras: extracción de archivos, robo de datos del navegador, interceptación de mensajes cifrados de Signal y control total del dispositivo, incluyendo cámara, micrófono y geolocalización .
La Evidencia: Al Jazeera y 45 Dispositivos Infectados
La confirmación más contundente del ataque provino de Al Jazeera. El medio catarí, que cooperó con la investigación, proporcionó los registros de red de sus dispositivos. El análisis de Citizen Lab concluyó que al menos 45 dispositivos de Al Jazeera fueron infectados con spyware de Candiru a través de anuncios de Discover-Tech durante 2024 y 2025 .
“Un ataque de este tipo es aún más pérfido porque no requiere clic”, declaró Daniel Freund, eurodiputado que fue objetivo de un intento de infección previo con Candiru. “Las víctimas no tienen forma de saber que están siendo atacadas” .
La Escala del Problema: Millones de Dispositivos y Redes Sensibles
El alcance de la operación es asombroso. Citizen Lab analizó 4.000 millones de registros de pujas publicitarias de Discover-Tech . Los datos muestran que, entre marzo y junio de 2026, los anuncios de la empresa se mostraron en más de 75.000 aplicaciones móviles (incluyendo Duolingo, Viber y Grindr) y más de 120.000 sitios web en decenas de países .
Más preocupante aún: los anuncios de Discover-Tech se mostraron en redes de alta sensibilidad para la seguridad nacional. Los registros indican impresiones en redes de la OTAN, la ONU, el Parlamento Europeo, la Comisión Europea, y agencias gubernamentales de Noruega y Suecia, incluyendo ministerios de defensa, fuerzas armadas y agencias de ciberseguridad .
La presencia de un anuncio en una red no confirma que haya habido infección. Pero, como señala Citizen Lab, al menos se produjo un perfilado masivo de los dispositivos en esas redes, y en algunos casos, pudo haber resultado en la ejecución de código de Candiru .
La Respuesta de la Industria (Lenta y Parcial)
La reacción de las plataformas publicitarias llegó seis años después de que Discover-Tech comenzara a operar. La empresa había estado en las listas de proveedores “certificados” de Google y del IAB Europe durante todo ese tiempo .
Tras la investigación, Google bloqueó a Discover-Tech de sus plataformas publicitarias y activó alertas de Navegación Segura. IAB Europe la suspendió de su lista de proveedores. Beeswax (propiedad de Comcast) y Eskimi cortaron su acceso .
“Hasta que esta arquitectura cambie, o las empresas publicitarias se tomen en serio la verificación de clientes, seguiremos viendo este tipo de abusos”, advierte Bill Marczak, investigador de Citizen Lab .
¿Qué Puedes Hacer para Protegerte?
La cruda realidad es que no hay una defensa perfecta contra los ataques de clic cero a través de anuncios . Pero hay medidas que reducen significativamente el riesgo:
1. Bloquea anuncios agresivamente. Usa un bloqueador de anuncios en tu navegador y, si es posible, a nivel de sistema operativo. Esto elimina la superficie de ataque principal: la renderización de anuncios .
2. Desactiva el seguimiento de anuncios. En tu móvil, desactiva el identificador de publicidad (en iOS: “Permitir que las apps soliciten rastrear”; en Android: “ID de publicidad”). Esto dificulta el perfilado .
3. Restablece tu ID de publicidad periódicamente. Esto rompe la continuidad del perfil que los atacantes construyen sobre ti .
4. Mantén tu sistema operativo actualizado. La mayoría de los exploits aprovechan vulnerabilidades parcheadas. Un dispositivo actualizado es un dispositivo más difícil de infectar .
5. Activa las protecciones avanzadas. Android ofrece el Modo de Protección Avanzada, y iOS tiene el Modo de Bloqueo. Estas configuraciones restringen funcionalidades que suelen ser explotadas en ataques sofisticados .
6. Si eres un objetivo de alto riesgo (periodista, activista, político), considera buscar asesoramiento especializado. Organizaciones como Access Now y el Security Lab de Amnistía Internacional ofrecen asistencia para analizar dispositivos y determinar si han sido comprometidos .
PREGUNTAS FRECUENTES sobre AdFection y el Spyware de Clic Cero
¿Qué es AdFection?
Es el nombre que Citizen Lab ha dado a una campaña de spyware mercenario que se distribuye a través de anuncios publicitarios dirigidos. Es la primera evidencia técnica pública de un ataque de spyware de clic cero entregado a través de publicidad online .
¿Necesito hacer clic en el anuncio para infectarme?
No. Ese es precisamente el peligro. La infección puede ocurrir simplemente porque el anuncio se renderiza en tu dispositivo. No hace falta que lo toques ni que interactúes con él .
¿Quién está detrás de AdFection?
La infraestructura publicitaria era operada por Discover-Tech, una empresa israelí que se presentaba como una agencia de publicidad legítima. El spyware utilizado pertenece a Candiru (ahora Integrity Labs), una empresa israelí sancionada por EE. UU. desde 2021 .
¿Qué dispositivos son vulnerables?
Los ataques documentados afectaron tanto a dispositivos Android como iOS. La campaña se dirigía a dispositivos a través de aplicaciones móviles y navegadores web .
¿Cómo puedo saber si mi dispositivo está infectado?
Es muy difícil de detectar. El spyware de clic cero opera de forma invisible. Las señales pueden incluir consumo excesivo de batería o datos, pero a menudo no hay ningún síntoma visible. Si eres un objetivo de alto riesgo, lo recomendable es buscar análisis forense especializado .
¿Qué medidas puedo tomar para protegerme?
Las más efectivas son: usar bloqueadores de anuncios, desactivar el ID de publicidad, mantener el sistema actualizado y, si eres un objetivo de alto riesgo, activar el Modo de Protección Avanzada (Android) o el Modo de Bloqueo (iOS) .
Recuerde que…
AdFection no es un ataque dirigido a unos pocos. Es un recordatorio de que la infraestructura publicitaria que sostiene internet es, en sí misma, un vector de ataque. Millones de dispositivos fueron expuestos, y las redes de defensa, la ONU y el Parlamento Europeo no fueron inmunes. La defensa perfecta no existe, pero el bloqueo de anuncios y la conciencia sobre el riesgo son pasos fundamentales. La pregunta ya no es si la publicidad puede usarse para espiar, sino cuánto tiempo seguirá permitiéndose que esto ocurra sin consecuencias.
Para seguir explorando los desafíos de la seguridad digital y la privacidad, te invitamos a visitar FernandoJuca.com y a suscribirte al canal de YouTube de youtube.com/FernandoJucamaldonado.